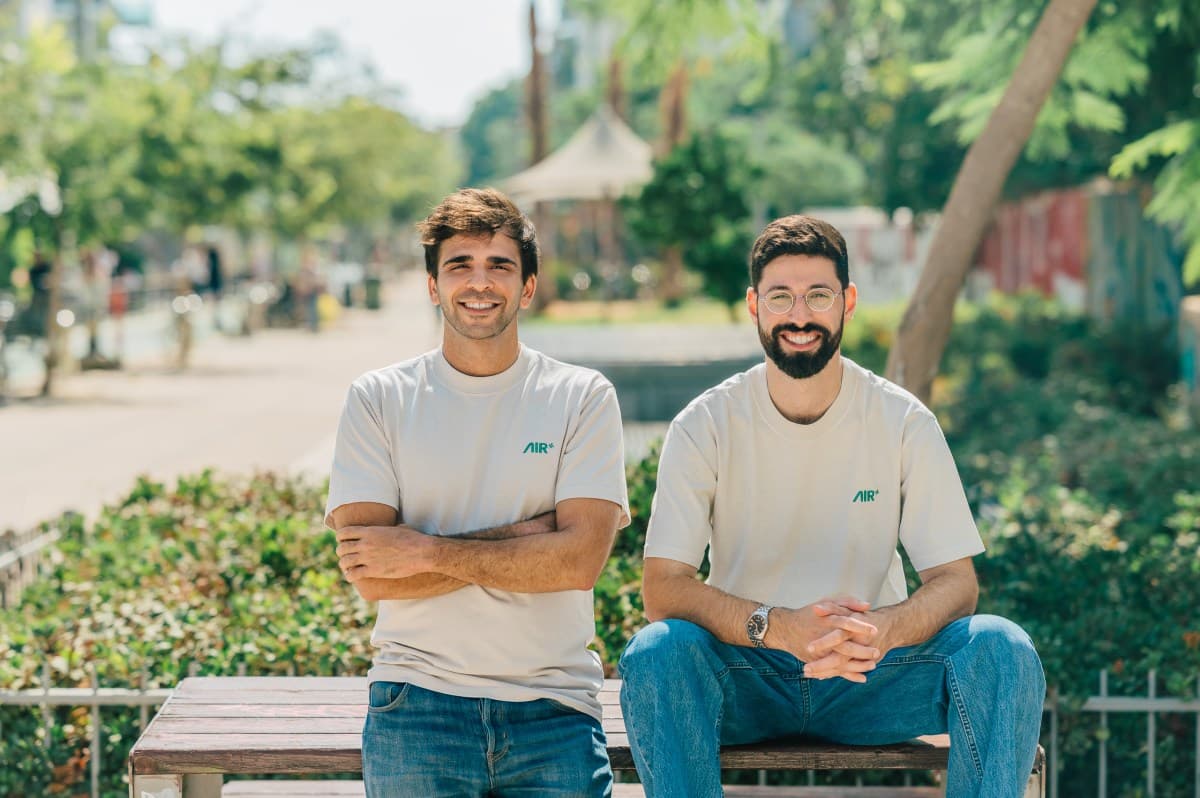
AIセキュリティ企業AIRがステルスを抜け、2回のシードラウンドで計5000万ドルを調達した。企業内のAIエージェントが使うスキル、プラグイン、MCPサーバー、アドオンを継続的に検証するプラットフォームを提供する。
AIエージェントが社内システムや外部サービスへ接続し始めると、リスクはモデル単体ではなく「エージェントが何を読み、何を実行するか」に広がる。AIRの登場は、エージェント時代のソフトウェア供給網セキュリティが新しい市場になりつつあることを示している。
何を守る会社なのか
TechCrunchによると、AIRは企業内で稼働するエージェントを発見し、それらが利用するスキルやツールを監視する。許可されていない挙動や、基準を満たさない外部ソースとのやり取りをブロックする仕組みも持つ。
共同創業者のYair Saban氏は、AIエージェントが使うスキルやプラグインを、かつての未署名ドライバーになぞらえている。OSのドライバーに署名が必要になったように、エージェントが読み込む外部機能にも検証が必要だという見方だ。
攻撃対象は「AIが読むもの」へ広がる
大きなリスクは、攻撃者がエージェント本体を直接攻撃するのではなく、エージェントが読むWebページ、ドキュメント、ツール説明、プラグインの更新を汚染することにある。AIが外部情報を信じて操作するほど、プロンプトインジェクションやツール悪用の影響は大きくなる。
AIRは、オンライン上のスキルやアドオンを継続的に評価し、以前は安全だったものが更新やアカウント侵害で危険になった場合も検知するという。記事では、同社がオンラインで見つけるアドオンやスキルの約27%を除外しているとも紹介されている。
競争もすでに激しい
この領域にはNoma Security、Zenity、Astrix Security、Operant AIなども参入している。Zenityは8月に1億2500万ドルのSeries Cを調達しており、AIエージェント統制への投資が集中している。
領域 | 従来の対策 | エージェント時代の追加論点 |
|---|---|---|
ソフトウェア | パッケージ管理、脆弱性診断 | スキル/MCPサーバーの継続検証 |
権限 | ユーザー/アプリ権限 | エージェントが代行する操作の制御 |
外部情報 | URLフィルタ、DLP | AIが読むコンテンツの汚染対策 |
日本企業が先に決めるべきこと
エージェント導入を急ぐ企業ほど、どのツールを許可し、誰が追加でき、更新時にどう再検証するかを決める必要がある。MCPサーバーやブラウザ操作を便利だからと無制限に許すと、社内データや業務操作が外部コンテンツの影響を受ける可能性がある。
導入初期は、エージェントの利用範囲を小さく区切り、許可済みツール一覧、監査ログ、ネットワーク制御、承認フローをセットで整えるのが現実的だ。AIエージェントはアプリではなく、権限を持った作業者として扱うべき段階に入っている。
参考リンク:TechCrunch