

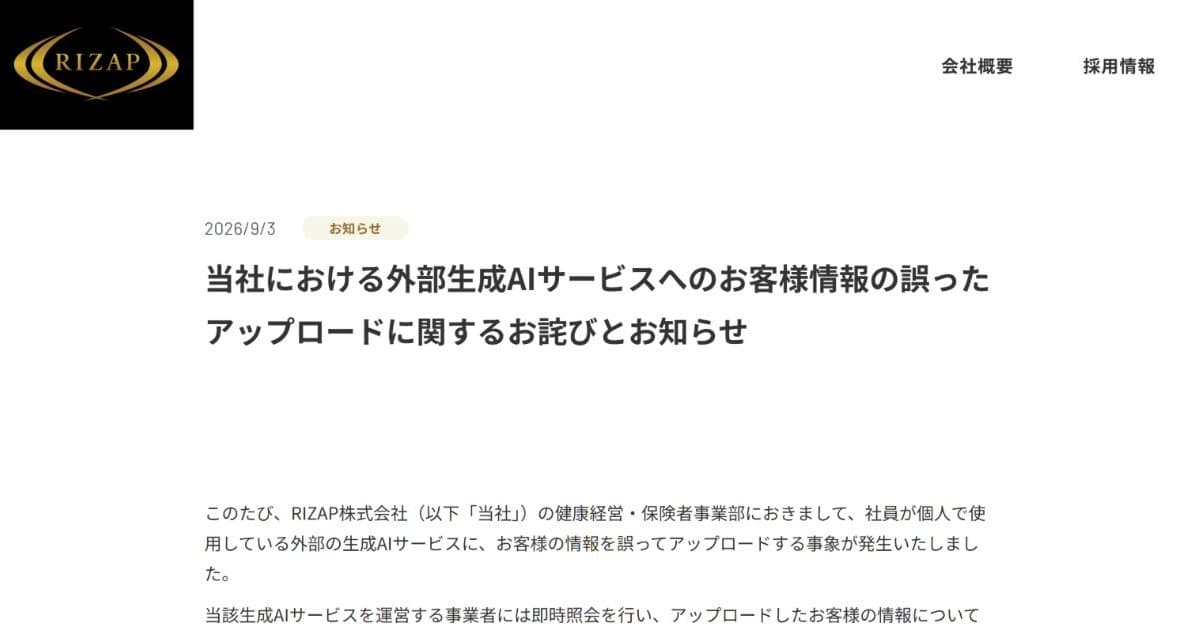
RIZAPは、従業員が個人で利用していた外部の生成AIサービスに顧客情報を誤ってアップロードしたと発表した。対象には氏名や連絡先だけでなく、特定保健指導に関する疾患情報などの要配慮個人情報が含まれていた可能性がある。
生成AIを業務で使う企業にとって、これは「AIを使ってよいか」ではなく「どのデータを、どの環境で、誰が扱ってよいか」を設計できているかを問う事案だ。
何が起きたのか
ITmediaの報道によると、RIZAPの従業員は、国の生活習慣病予防施策である特定保健指導の管理システムに関するデータ集計作業中、社内で許諾されていない外部AIサービスに顧客情報をアップロードした。
対象は2026年1月1日から8月19日までに登録された特定保健指導対象者データの一部。保険証記号番号、メールアドレス、氏名、生年月日、性別、住所、電話番号の一部に加え、支援形態や疾患情報も一部含まれていたという。
「学習利用されない」だけでは安心できない
同社はAIサービス事業者に連絡し、第三者閲覧やAI学習利用の可能性はないことを確認したとしている。一方で、事業者の従業員が該当データを閲覧可能だったかは確認中とされる。
企業側が見るべきポイントは、モデル学習の有無だけではない。アップロード先の保存期間、管理者権限、監査ログ、国外移転、削除証明、委託先管理まで含めて、個人情報保護の実務として評価する必要がある。
再発防止は「禁止の周知」から一歩進める必要がある
RIZAPは、許諾していない生成AIサービスの利用禁止を改めて周知するとしている。ただし、現場がAIに頼りたくなる背景には、集計・要約・整形といった業務負荷がある。禁止だけでは、同じニーズが別のシャドーAI利用として残りかねない。
実務上は、承認済みAI環境、入力禁止データの分類、DLP(情報漏えい防止)ツール、ログ監査、匿名化テンプレートをセットで整備することが重要になる。特に医療・健康関連データを扱う企業では、一般的な個人情報よりも厳格な運用が求められる。
日本企業への示唆
生成AI導入は、効率化の施策であると同時に、データガバナンスの実力を露出させる。社員が便利なAIサービスを見つけるスピードは、社内規程の更新より速い。経営側は「使わせない」ではなく、「安全に使える選択肢を先に用意する」発想へ移るべきだ。
参考リンク:ITmedia AI+
