Google Threat Intelligence Groupは、金銭目的の攻撃者が自律型のマルチエージェント攻撃フレームワークを使い、6時間以内に大規模な認証情報収集を行ったと報告しました。AIは攻撃者の作業を速くするだけでなく、開発者環境、CI/CD、クラウド認証情報を横断して狙う段階に入っています。
企業にとって重要なのは、AIエージェントの脅威を「将来の話」と見ないことです。攻撃速度が上がるほど、人手中心の検知・承認・封じ込めでは間に合わない場面が増えます。
狙われるのはAIそのものと開発者環境
The Hacker Newsによれば、Googleは医療、政府、メディアなどで、独自AIモデルやAPI認証情報を狙う攻撃を観測しています。攻撃者は盗んだクラウド環境を使って無断のAIワークロードを動かすなど、単なる情報窃取にとどまらない動きを見せています。
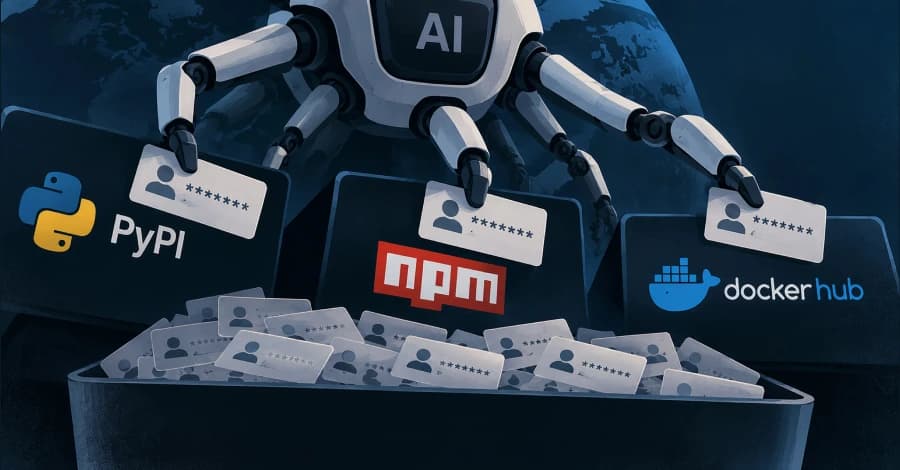
また、TeamPCPと呼ばれる攻撃者はPyPI、npm、Docker Hubなどのソフトウェアサプライチェーンを狙い、SANDCLOCKやDUSTMAKERといった認証情報窃取ツールを使ったとされています。DUSTMAKERはCI/CDパイプラインに最適化され、AIアシスタントの作業空間を汚染する手口も含むと報じられています。
「攻撃者は、私たちが対応できるより速い攻撃に向かう」──Google Threat Intelligence GroupのJohn Hultquist氏
守るべき範囲が広がっている
従来の対策は、社員端末、メール、ネットワーク境界、クラウド設定を中心にしていました。しかしAIエージェント時代には、開発者のワークスペース、AIコーディング支援ツール、LLM向けスキャナー、プロンプトやコンテキストファイルまでが攻撃面になります。
攻撃面 | 優先対策 |
|---|---|
CI/CD認証情報 | 短命トークン、最小権限、秘密情報スキャン |
AIアシスタント環境 | 外部入力の分離、プロンプトインジェクション検査 |
OSS依存関係 | 署名検証、SBOM、依存更新の自動監査 |
クラウドAI利用 | 異常課金、未知ワークロード、APIキー利用の監視 |
日本企業への示唆
まず必要なのは、AI導入プロジェクトをセキュリティ部門だけでなく、開発、法務、クラウド運用、調達まで含めて棚卸しすることです。どのAIツールが、どのリポジトリ、チケット、顧客データ、認証情報にアクセスできるかを可視化する必要があります。
そのうえで、AIが読み込むファイルやURLを信頼しすぎない運用が重要です。AIエージェントは便利な一方、外部コンテンツに隠れた指示を誤って実行する可能性があります。導入の成否は、モデル性能よりも、権限設計と監視設計で決まる局面が増えています。