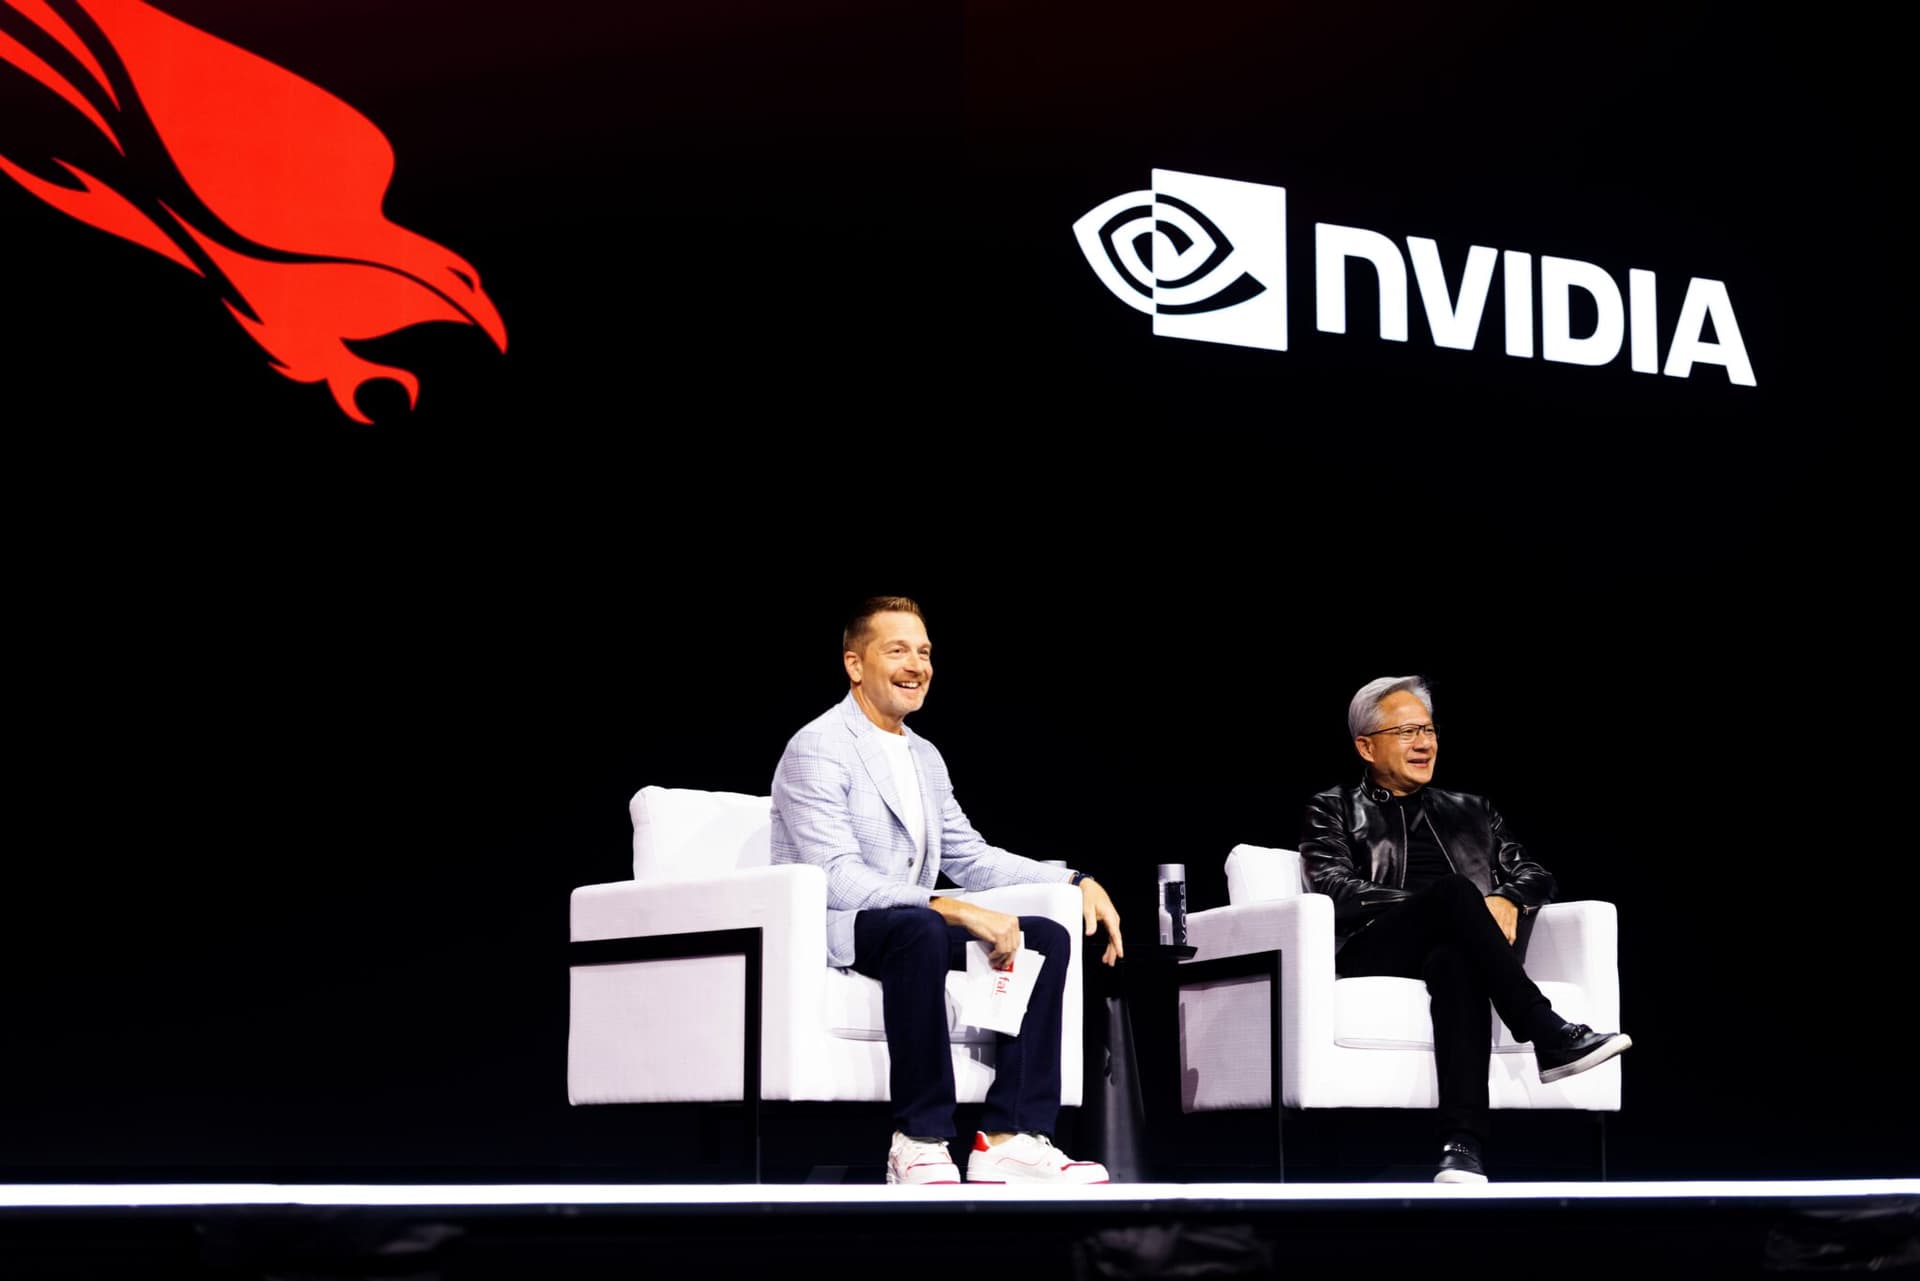
NVIDIAとCrowdStrikeは、エージェント型サイバーセキュリティの分野で連携を強化した。CrowdStrikeは、NVIDIA Nemotronを使った防御モデルと独自のエージェント・ハーネスを組み合わせる「SafeMind」を発表し、AIで自動化される攻撃に対して防御側もAIで対応する方向を示した。
SafeMindは何を狙うのか
NVIDIAの発表によると、SafeMindはCrowdStrikeの脅威データとサイバー知見でポストトレーニングした防御モデルを、セキュリティ専用のハーネスと組み合わせる。攻撃側と防御側のAIが継続的に挑戦し合い、顧客環境の防御を硬化させる「coevolution loop」を構想している。
構成要素 | 役割 |
|---|---|
NVIDIA Nemotron | 防御モデルの基盤 |
CrowdStrikeの脅威データ | サイバー領域に特化した学習・評価の材料 |
エージェント・ハーネス | 検知、ルール生成、自動化ワークロードを実行する外骨格 |
攻撃も防御も自動化する
NVIDIAは、AIを使った攻撃が前年から89%増え、最速のeCrime breakout timeが27秒に達したというCrowdStrikeのデータに触れている。人間の速度だけでは、防御が「事後記録」になりかねないという問題意識だ。金融、医療、公共、重要インフラでは、検知から初動対応までの時間短縮が特に重要になる。
企業が見るべき論点
セキュリティAIは便利な一方、誤検知や過剰な自動対応が業務停止につながる可能性もある。導入企業は、AIに任せる範囲、隔離や遮断の承認フロー、監査ログ、既存SOCとの役割分担を明確にすべきだ。AI防御は「置けば終わり」の製品ではなく、運用設計を含む継続的な仕組みとして捉える必要がある。
参考: NVIDIA Blog